
Bir web uygulamasının güvenlik testine başlarken elinizin altında mutlaka bir proxy aracı olması gerekir; trafiği görmeden, isteği değiştirmeden gerçek anlamda bir web pentest yapamazsınız. Burp Suite bu işin ücretli ve en bilinen tarafında dururken, OWASP ZAP tamamen ücretsiz olmasına rağmen ona neredeyse hiçbir konuda taviz vermeyen bir alternatif sunuyor. Bu yazıda ZAP’in ne olduğunu, nasıl kurulduğunu, temel kullanımını ve web pentest sürecinde tam olarak nereye oturduğunu anlatıyorum.
OWASP ZAP Nedir?
ZAP (Zed Attack Proxy), web uygulamalarındaki güvenlik açıklarını bulmak için kullanılan, açık kaynaklı bir DAST (Dynamic Application Security Testing) aracı. 2010’da Simon Bennetts tarafından OWASP çatısı altında başlatıldı; bugün proje resmi olarak Software Security Project adı altında, Checkmarx’ın desteğiyle yürütülüyor. Yine de camia içinde herkes onu hâlâ “OWASP ZAP” olarak tanıyor ve arıyor.
Temelde ZAP, tarayıcınız ile hedef web uygulaması arasına giren bir proxy’dir. Aranızdaki tüm trafiği yakalar, gösterir, isterseniz değiştirmenize izin verir. Bunun üzerine bir de otomatik zafiyet tarama motoru eklenmiş durumda. Yani hem manuel test hem otomatik tarama aynı araçta bir arada.
ZAP Nasıl Çalışır?
ZAP çalışma mantığı olarak iki farklı tarama türü sunar:
- Pasif tarama: Trafiği sadece izler, hiçbir isteği değiştirmez veya saldırmaz. Bu yüzden güvenlidir, izin almadığınız sistemlerde bile zarar verme riski taşımaz. Eksik güvenlik başlıkları, hassas veri sızıntısı gibi sorunları bu şekilde yakalar.
- Aktif tarama: Bu gerçek bir saldırıdır. ZAP, bulduğu her sayfaya ve parametreye SQL injection, XSS gibi bilinen saldırı tekniklerini dener. Bu yüzden aktif tarama sadece izin aldığınız sistemlerde kullanılmalıdır; canlı, üretimdeki bir sistemde beklenmedik veri bozulmalarına yol açabilir.
OWASP ZAP Nasıl Kurulur?
ZAP, Windows, macOS ve Linux’ta çalışıyor ve kurulumu oldukça basit:
Windows / macOS: Resmi siteden (zaproxy.org/download) işletim sisteminize uygun kurulum dosyasını indirip standart bir kurulum sihirbazıyla ilerlemeniz yeterli. Java önceden gerekiyordu, güncel sürümler artık kendi Java çalışma zamanını paketin içinde getiriyor.
Kali Linux: Güncel Kali sürümlerinde ZAP zaten önceden kurulu geliyor. Terminale zaproxy yazarak kontrol edebilirsiniz; eğer yoksa:
sudo apt update
sudo apt install zaproxy
Kurulumdan sonra terminale zaproxy yazarak veya uygulama menüsünden arayarak başlatabilirsiniz.
Diğer Linux dağıtımları: Resmi siteden .tar.gz veya .deb paketi indirip kurabilir, ya da Docker imajı üzerinden çalıştırabilirsiniz.
Temel Kullanım: Quick Start Sekmesi
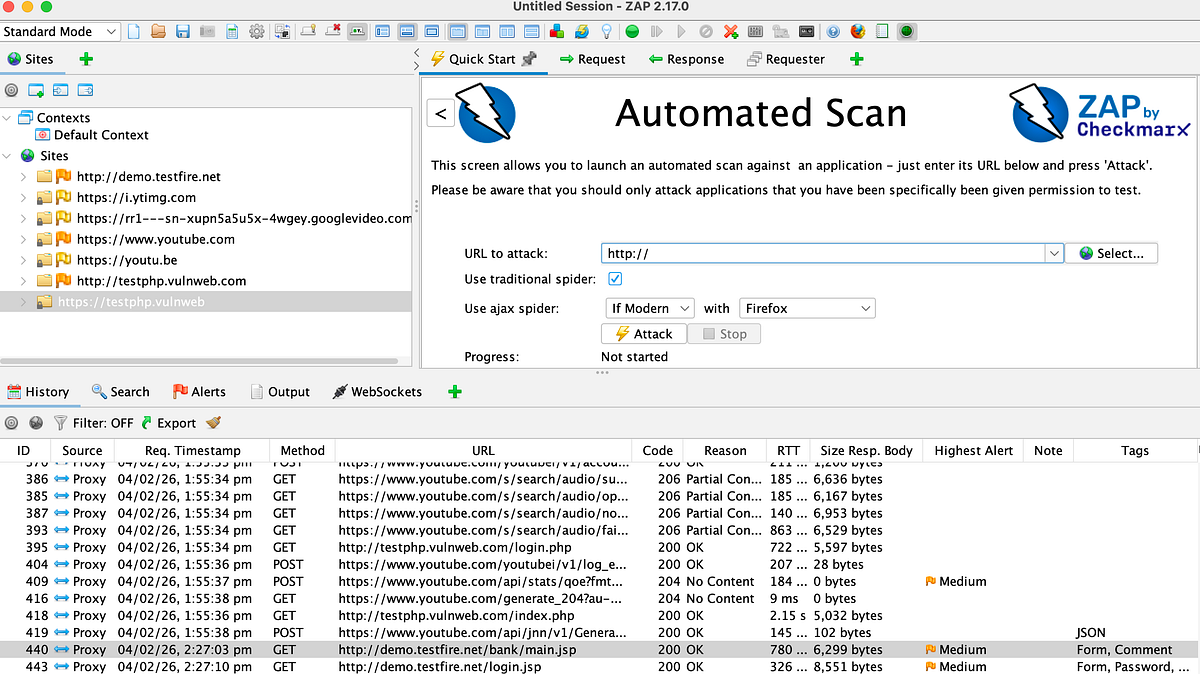
ZAP’i ilk açtığınızda karşınıza çıkan Quick Start sekmesi, işin can alıcı noktası. Burada iki temel seçenek var:
Automated Scan
Yeni başlayanlar için en kolay yol. Hedef URL’yi giriyorsunuz, “Attack” butonuna basıyorsunuz; ZAP önce spider ile siteyi tarayıp tüm sayfaları buluyor, ardından her sayfada pasif tarama yapıyor, en son da aktif taramayı devreye sokuyor. Tek tıkla baştan sona bir tarama.
Manual Explore
Giriş ekranı, form doldurma veya çok adımlı işlem gerektiren uygulamalarda otomatik tarama yeterli olmuyor. Bu durumda Manual Explore ile ZAP üzerinden yapılandırılmış bir tarayıcı açıp uygulamayı elle geziyorsunuz. Bu sırada ZAP tüm trafiği arka planda kaydedip pasif olarak analiz ediyor. HUD (Heads-Up Display) özelliğini açarsanız, tarayıcı ekranının üzerine binen küçük bir panelden anlık bulgu ve araçlara da erişebiliyorsunuz.
Spider ve Aktif Tarama Nasıl Çalıştırılır?
Manuel keşiften sonra daha derinlemesine ilerlemek isterseniz:
- Spider: Sol taraftaki site ağacında hedefi seçip sağ tıklayarak “Attack > Spider” diyorsunuz. ZAP, HTML içindeki tüm linkleri takip ederek sitenin haritasını çıkarıyor. Ağır JavaScript kullanan uygulamalar için “Ajax Spider” seçeneği daha başarılı sonuç veriyor, çünkü gerçek bir tarayıcı açıp linklere tıklayarak ilerliyor.
- Active Scan: Spider bitince aynı şekilde sağ tıklayıp “Attack > Active Scan” seçiyorsunuz. ZAP artık bulduğu her sayfaya ve parametreye gerçek saldırı denemeleri yapıyor.
- Fuzzing: Belirli bir parametreye özel payload listeleri denemek isterseniz, ilgili isteği seçip “Attack > Fuzz” ile kendi payload’unuzu veya ZAP’in hazır listelerini kullanabiliyorsunuz.
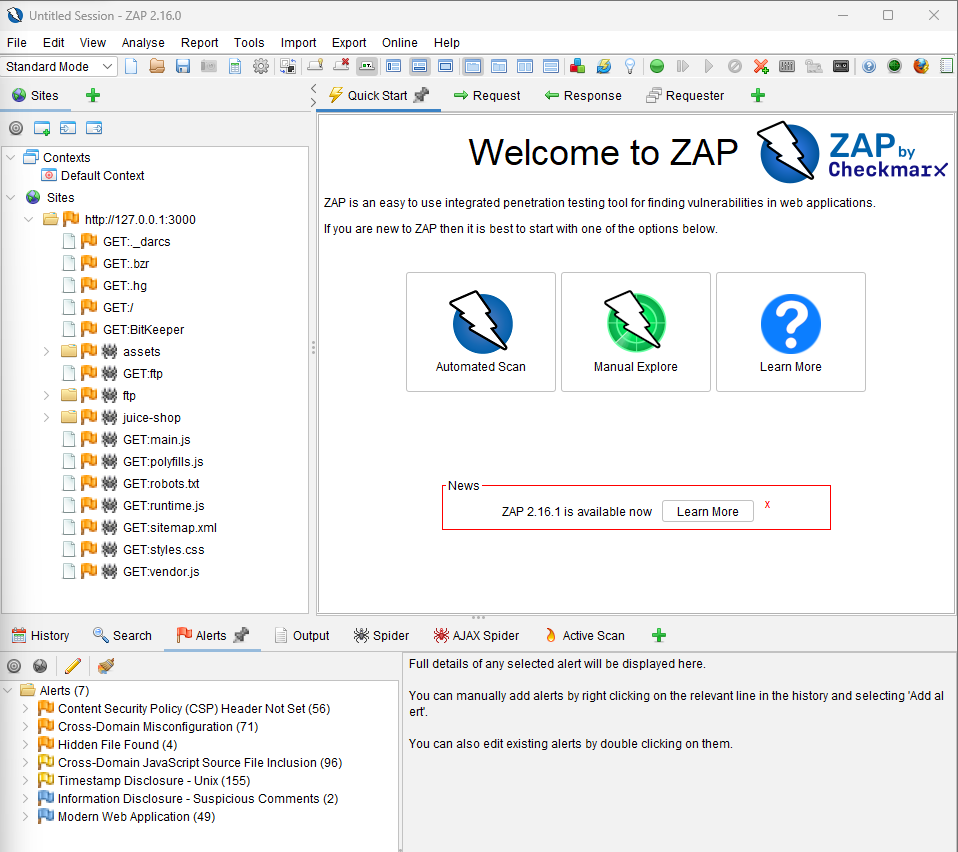
Tarama bitince bulgular ekranın altındaki “Alerts” sekmesinde Yüksek, Orta, Düşük şeklinde renk kodlu olarak listeleniyor. “Report” menüsünden HTML, PDF veya XML formatında rapor da alabiliyorsunuz.
Öne Çıkan Özellikler
- Intercepting Proxy: Bir isteği gönderilmeden önce yakalayıp elle değiştirebilme
- Kimlik doğrulama desteği: Form tabanlı, script tabanlı, JSON ve HTTP/NTLM gibi farklı giriş yöntemlerini destekliyor, böylece giriş gerektiren sayfaları da tarayabiliyor
- WebSocket taraması: Anlık mesajlaşma gibi WebSocket tabanlı bağlantıları da analiz edebiliyor
- Automation Framework: YAML tabanlı bir yapılandırmayla taramaları CI/CD pipeline’ına entegre edebiliyorsunuz
- API desteği: Masaüstü uygulama dışında, komut satırından veya kendi scriptlerinizden de ZAP’i tetikleyebiliyorsunuz
- Geniş eklenti pazarı: Marketplace üzerinden onlarca ek özellik (GraphQL tarama, ek spider’lar, raporlama şablonları vb.) ekleyebiliyorsunuz
OWASP ZAP’in Avantajları
- Tamamen ücretsiz ve açık kaynak — lisans maliyeti yok
- Aktif geliştirme ve büyük bir topluluk desteği var, GitHub’da 15 binin üzerinde yıldıza sahip
- Yeni başlayanlar için erişilebilir, deneyimli pentester’lar için de yeterince derin
- CI/CD entegrasyonu sayesinde geliştirme sürecine güvenlik testini erkenden dahil edebiliyorsunuz
- Windows, macOS, Linux — tüm platformlarda çalışıyor
Dezavantajları
- Bazı gelişmiş manuel test özellikleri (özellikle Repeater/Intruder tarzı ince ayarlar) Burp Suite Professional kadar olgun değil
- Arayüz, ilk bakışta Burp’e göre biraz daha dağınık hissettirebiliyor
- Aktif tarama bazı uygulamalarda yanlış pozitif (false positive) sonuç üretebiliyor, bulguların elle doğrulanması gerekiyor
 ZAP mı, Burp Suite mi?
İkisi de aynı işi yapıyor ama farklı kitlelere hitap ediyor. Burp Suite Professional, ince ayar gerektiren manuel testlerde ve büyük ölçekli profesyonel pentest projelerinde hâlâ sektör standardı. Buna karşılık ZAP, bütçesi olmayan bireysel araştırmacılar, öğrenciler, CI/CD güvenlik testi kurmak isteyen geliştirme ekipleri için neredeyse aynı sonucu ücretsiz veriyor.
Kısacası: Kurumsal, yoğun manuel test gerektiren bir pentest projesindeyseniz Burp Suite Professional’a yönelmek mantıklı. Öğreniyorsanız, bütçeniz kısıtlıysa veya otomasyona odaklanıyorsanız ZAP fazlasıyla yeterli.
Kullanırken Dikkat Edilmesi Gerekenler
- Aktif tarama gerçek bir saldırıdır; sadece kendi sisteminizde veya yazılı izin aldığınız sistemlerde çalıştırın
- Üretim ortamında aktif tarama, veri bozulmasına veya sunucu yükünün artmasına yol açabilir — mümkünse test ortamında çalıştırın
- Giriş gerektiren sayfaları taramadan önce mutlaka kimlik doğrulama ayarlarını yapılandırın, aksi halde taramanın büyük kısmı görünmez kalır
Sık Sorulan Sorular
OWASP ZAP tamamen ücretsiz mi?
Evet, hem masaüstü uygulaması hem tüm temel özellikleri tamamen ücretsiz ve açık kaynaklı.
ZAP hangi zafiyetleri bulabilir?
SQL injection, XSS, güvensiz kimlik doğrulama, hassas veri sızıntısı, güvenlik yanlış yapılandırmaları ve bilinen bileşen zafiyetleri gibi OWASP Top 10’da yer alan birçok kategoriyi tespit edebiliyor.
ZAP’i öğrenmek ne kadar sürer?
Automated Scan ile temel bir tarama yapmak dakikalar sürer. Ama manuel test, fuzzing ve kimlik doğrulama yapılandırması gibi ileri özellikleri rahat kullanabilmek birkaç haftalık pratik gerektiriyor.
Sonuç
OWASP ZAP, web pentest dünyasında “ücretsiz ama yeterince güçlü” denince akla gelen ilk isim. Ne tam bir profesyonel Burp Suite Professional kadar ince ayarlı, ne de amatör bir araç — ikisinin arasında, çoğu senaryo için fazlasıyla yeten bir denge noktasında duruyor. Web uygulamanızın güvenliğini profesyonel bir ekiple test ettirmek isterseniz, Siberatay olarak yanınızdayız.