
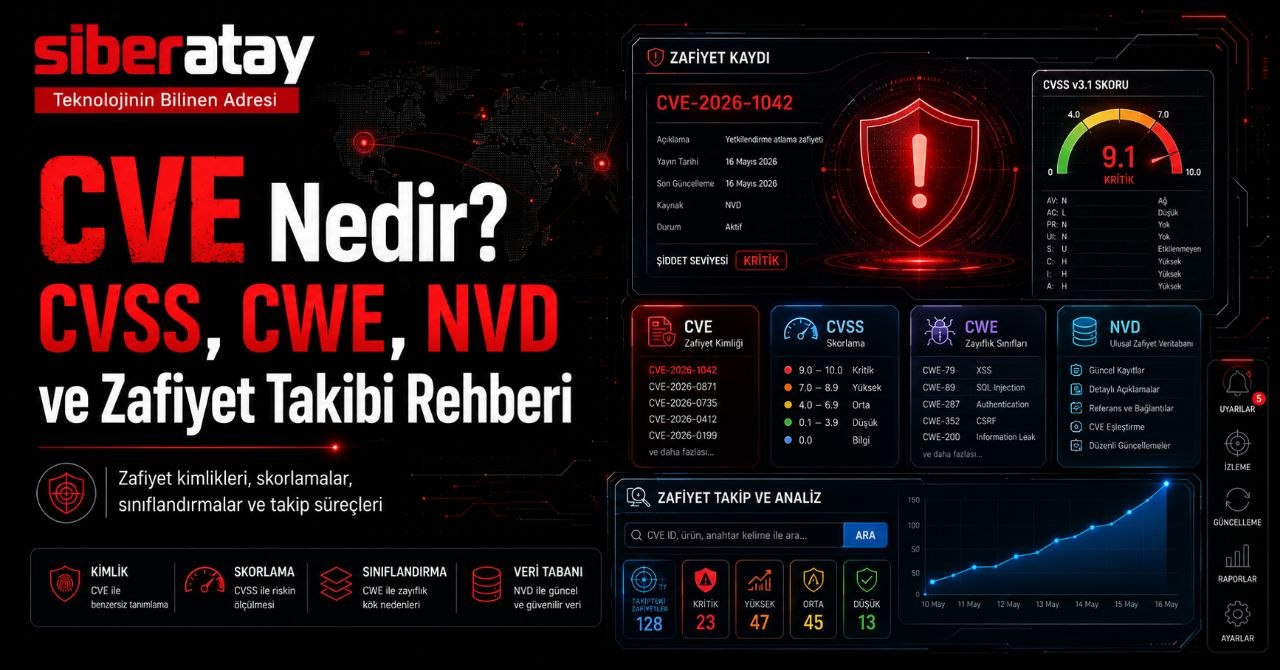
Bir güvenlik haberi okuduğunuzda ya da bir yazılımın güncelleme notlarına baktığınızda karşınıza hep aynı kod formatı çıkar: CVE-2021-44228, CVE-2017-0144 gibi. Peki bu kodlar ne anlama geliyor, kim veriyor ve neden bu kadar önemli? Bu yazıda CVE’nin ne olduğunu, CVSS ve CWE gibi sürekli karıştırılan kavramlarla farkını ve bir zafiyetin keşfedilmesinden yamanmasına kadar geçen süreci anlatıyorum.
CVE Nedir?
CVE, “Common Vulnerabilities and Exposures” yani “Bilinen Zafiyetler ve Açıklar” ifadesinin kısaltması. 1999’dan beri MITRE Corporation tarafından yürütülen, ABD hükümetinin desteklediği bir katalog sistemi. Amacı basit: dünyanın herhangi bir yerindeki bir güvenlik açığına, herkesin ortak olarak kullanabileceği tek bir isim vermek.
CVE sistemi olmadan önce her güvenlik firması aynı zafiyete farklı isimler veriyordu, bu da ekiplerin birbirleriyle iletişim kurmasını zorlaştırıyordu. Bir zafiyete CVE numarası verildiğinde, artık dünyanın her yerinde aynı isimle anılıyor ve tüm güvenlik araçları, tarayıcılar ve raporlar bu numara üzerinden konuşuyor.
CVE Numarası Nasıl Okunur?
Bir CVE kodu şu formatta yazılır: CVE-YIL-SIRA_NUMARASI. Örneğin CVE-2021-44228’de 2021, zafiyetin kayıt altına alındığı yılı, 44228 ise o yıl içindeki sıra numarasını gösterir. Bu numara asla başka bir zafiyete verilmez; bir kayıt daha sonra hatalı bulunup reddedilse bile numara “yanmış” sayılır ve tekrar kullanılmaz.
CVE numaraları, CNA (CVE Numbering Authority) adı verilen yetkilendirilmiş kuruluşlar tarafından atanır. Büyük yazılım şirketlerinin çoğunun (Microsoft, Google, Red Hat gibi) kendi CNA yetkisi vardır; bağımsız araştırmacılar ise genelde MITRE veya ilgili ülkenin CERT kuruluşu üzerinden numara alır.
CVSS Nedir?
CVE bir zafiyetin sadece kimliğidir, ne kadar tehlikeli olduğunu söylemez. Bu işi CVSS (Common Vulnerability Scoring System) yapar. CVSS, bir zafiyete 0 ile 10 arasında bir puan verir; 10 en kritik seviyeyi temsil eder. Bu puan, zafiyetin uzaktan mı yoksa yerelden mi istismar edilebildiği, kimlik doğrulama gerektirip gerektirmediği, etkisinin gizlilik/bütünlük/erişilebilirlik üzerinde ne kadar büyük olduğu gibi kriterlere göre hesaplanır.
Örnek vermek gerekirse: 2021’de ortaya çıkan ve Log4j kütüphanesini etkileyen Log4Shell zafiyeti (CVE-2021-44228), tam 10 üzerinden 10 CVSS puanı almıştı; çünkü kimlik doğrulama gerektirmeden, uzaktan, tam sistem kontrolüne izin veriyordu.
Şunu unutmamak lazım: yüksek CVSS puanı, o zafiyetin sizin ortamınızda mutlaka kritik olduğu anlamına gelmez. İnternete kapalı, izole bir sistemdeki 9 puanlık bir zafiyet, internete açık bir sunucudaki 6 puanlık bir zafiyetten çoğu zaman daha az önceliklidir.
 CWE Nedir?
CWE (Common Weakness Enumeration), bir zafiyetin hangi “tür” hataya ait olduğunu sınıflandırır. CVE tek bir olayı tanımlarken, CWE o olayın arkasındaki genel hata kalıbını tanımlar. Örneğin CWE-79 Cross-Site Scripting’i, CWE-89 SQL Injection’ı temsil eder. Binlerce farklı CVE, aynı CWE kategorisine bağlı olabilir.
Bu ayrımı basitleştirmek gerekirse: CVE “hangi hata?” sorusuna, CWE “ne tür bir hata?” sorusuna, CVSS ise “ne kadar tehlikeli?” sorusuna cevap verir. Bir geliştirici için CWE bilgisi özellikle değerlidir, çünkü aynı hatayı kendi kodunda tekrar etmemesi için bir uyarı niteliği taşır.
NVD Nedir?
NVD (National Vulnerability Database), ABD’nin NIST kurumu tarafından işletilen, CVE kayıtlarını zenginleştiren bir veritabanı. CVE listesi MITRE’de temel bir kayıt olarak tutulurken, NVD bu kayda CVSS puanı, CWE sınıflandırması, etkilenen ürün bilgisi (CPE) ve ek referanslar ekler. Kısacası CVE kimlik, NVD ise o kimliğin dosyasıdır.
Güvenlik ekiplerinin çoğu günlük işlerinde doğrudan NVD’yi kullanır çünkü orada hem puan hem bağlam bir arada bulunur.
EPSS ve KEV: CVSS’in Tamamlayıcıları
Son yıllarda CVSS’e ek olarak iki kavram daha öne çıktı:
- EPSS (Exploit Prediction Scoring System): Bir zafiyetin önümüzdeki 30 gün içinde gerçekten istismar edilme olasılığını istatistiksel bir modelle tahmin eder. CVSS teorik etkiyi ölçerken, EPSS gerçek dünyadaki istismar olasılığını ölçer.
- KEV (Known Exploited Vulnerabilities): ABD’nin CISA kurumunun yayınladığı, halihazırda aktif olarak istismar edildiği doğrulanmış zafiyetlerin listesi. Bir zafiyet KEV listesindeyse, önceliklendirme açısından CVSS puanından bile daha acil kabul edilir.
Kurumsal bir zafiyet yönetim sürecinde en doğru yaklaşım, sadece CVSS puanına değil; CVSS, EPSS ve KEV’i birlikte değerlendirerek önceliklendirme yapmaktır.
Tarihe Geçen Bazı CVE Örnekleri
| CVE | Bilinen Adı | CVSS | Etkilediği Sistem |
|---|---|---|---|
| CVE-2021-44228 | Log4Shell | 10.0 | Apache Log4j (Java uygulamaları) |
| CVE-2017-0144 | EternalBlue | 8.1 | Windows SMB (WannaCry’ın yayılma noktası) |
| CVE-2014-0160 | Heartbleed | 7.5 | OpenSSL şifreleme kütüphanesi |
| CVE-2017-5638 | Apache Struts RCE | 10.0 | Equifax veri ihlaline yol açtı |
CVE Takibi Neden Önemli?
Bir kurumun elinde CVE takibi yoksa, kullandığı yazılımlarda hangi bilinen açıkların bulunduğunu da bilmiyor demektir. Bu da savunmayı büyük ölçüde şansa bırakmak anlamına gelir. Düzenli CVE takibi yapan ekipler şu avantajları elde eder:
- Hangi yamanın öncelikli uygulanması gerektiğini net şekilde belirleyebilir
- Saldırganların hangi bilinen açıkları hedef aldığını önceden görebilir
- ISO 27001, KVKK gibi uyumluluk süreçlerinde zafiyet yönetimini belgeleyebilir
- Sızma testi ve güvenlik denetimi sonuçlarını daha isabetli yorumlayabilir
Sık Sorulan Sorular
Her güvenlik açığının bir CVE numarası var mıdır?
Hayır. CVE sadece halka açık olarak bildirilmiş ve bir CNA tarafından numara verilmiş zafiyetleri kapsar. Henüz kimseye bildirilmemiş veya gizli tutulan açıkların (zero-day) CVE’si olmayabilir.
CVE ile zero-day arasındaki fark nedir?
Zero-day, henüz bir yaması olmayan ve genelde CVE kaydı da bulunmayan bir zafiyettir. CVE numarası genellikle zafiyet kamuya açıklandığında veya yama yayınlandığında verilir.
Yüksek CVSS puanlı bir zafiyeti hemen mi yamamalıyım?
Genellikle evet, ama önce o zafiyetin sizin sisteminizde gerçekten erişilebilir olup olmadığına bakmak gerekir. İnternete kapalı bir sistemdeki kritik bir açık, aynı anda daha düşük öncelikli olabilir.
Sonuç
CVE, CVSS, CWE ve NVD birbirinden bağımsız gibi görünse de aslında aynı zincirin farklı halkaları: CVE zafiyeti tanımlar, CWE onu sınıflandırır, CVSS ciddiyetini ölçer, NVD ise hepsini bir araya toplar. Bu kavramları anlamak, hem bireysel bir geliştirici hem de kurumsal bir güvenlik ekibi için doğru önceliklendirme yapmanın ilk adımı. Kurumunuzun kullandığı yazılımlardaki bilinen zafiyetleri profesyonel bir ekiple değerlendirmek isterseniz, Siberatay olarak yanınızdayız.