
- CVE’yi ve zafiyeti anlattığımız yazıda bir şeyi kasıtlı olarak yarım bıraktık: zafiyetin kendisiyle, o zafiyeti gerçekten kullanılabilir hale getiren şey aynı değil. İşte o fark tam olarak “exploit” kelimesinde saklı. Bu yazıda exploit’in ne olduğunu, nasıl çalıştığını, hangi türlere ayrıldığını ve gerçek dünyadan örneklerle nasıl bir hasar bırakabileceğini anlatıyorum.
Exploit Nedir?
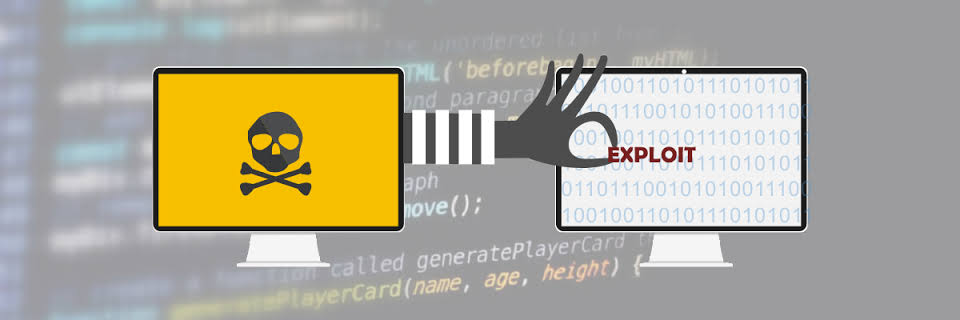
Exploit, kelime anlamı olarak “istismar etmek, sömürmek” demek. Siber güvenlikte ise bir sistemdeki, yazılımdaki veya ağdaki güvenlik açığını (zafiyeti) kullanarak, o sistemin normalde izin vermeyeceği bir şeyi yaptırmak için hazırlanmış kod, script veya teknik anlamına geliyor.
Burada üç kavramı birbirinden ayırmak önemli:
- Zafiyet (Vulnerability): Sistemdeki hata veya zayıflığın kendisi. Kilidi bozuk bir kapı gibi düşünün.
- Exploit: O bozuk kilidi açmak için kullanılan alet. Kapının bozuk olması tek başına içeri girmenizi sağlamaz; doğru aleti bilmeniz gerekir.
- Payload: Kapıdan girdikten sonra yaptığınız şey. Exploit sizi içeri sokar, payload ise içeride ne yapacağınızı belirler — bir arka kapı bırakmak, veri çalmak, fidye yazılımı bulaştırmak gibi.
Yani bir exploit, tek başına genelde zararlı bir eylem gerçekleştirmez; asıl işi kapıyı aralamaktır. Asıl zarar, exploit’in taşıdığı payload ile ortaya çıkar.
Exploit Türleri
Çalıştığı Yere Göre: Local ve Remote
Local exploit, saldırganın sisteme zaten bir şekilde erişimi olduğu ama yetkisinin kısıtlı olduğu durumlarda kullanılır. Amaç genelde yetki yükseltmedir (privilege escalation) — normal bir kullanıcıyken yönetici (root/admin) yetkisi kazanmak.
Remote exploit ise saldırganın hedef sisteme hiçbir önceki erişimi olmadan, tamamen ağ üzerinden, uzaktan çalıştırdığı exploit türüdür. Kurumları en çok endişelendiren tür budur, çünkü fiziksel veya önceden kazanılmış bir erişim gerektirmez.
Etkileşim Gerektirip Gerektirmemesine Göre: Client-Side
Client-side exploit’ler doğrudan sunucuyu değil, kullanıcının kendi bilgisayarındaki uygulamaları (tarayıcı, PDF okuyucu, ofis yazılımı) hedef alır. Çalışması için kullanıcının bir eylemde bulunması gerekir — zararlı bir eki açmak, manipüle edilmiş bir siteyi ziyaret etmek gibi. Kimlik avı saldırılarının teknik ayağı çoğu zaman burada devreye girer.
Bilinirliğe Göre: Bilinen Exploit ve Zero-Day
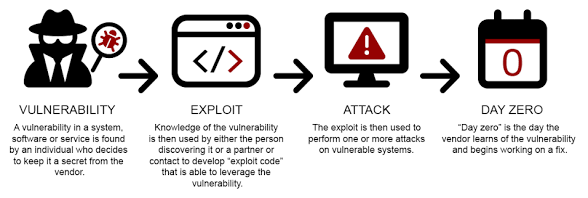
Çoğu exploit, zaten bilinen ve yaması yayınlanmış bir CVE’ye dayanır — sorun, sistemlerin bu yamayı hâlâ uygulamamış olmasıdır. Zero-day exploit ise farklı bir kategori: yazılımı geliştiren şirketin bile haberdar olmadığı, dolayısıyla hiçbir yaması bulunmayan bir zafiyeti hedefler. Bu yüzden zero-day’ler siber güvenlik dünyasında hem en tehlikeli hem de kara borsada en pahalı satılan exploit türüdür.
Amaca Göre: DoS ve RCE
DoS (Denial of Service) exploit’leri veri çalmayı değil, sistemi çökertmeyi veya kullanılamaz hale getirmeyi hedefler. RCE (Remote Code Execution) exploit’leri ise saldırganın hedef sistemde uzaktan istediği kodu çalıştırmasına izin verir — genelde bir saldırganın elde edebileceği en yüksek seviye kontroldür.
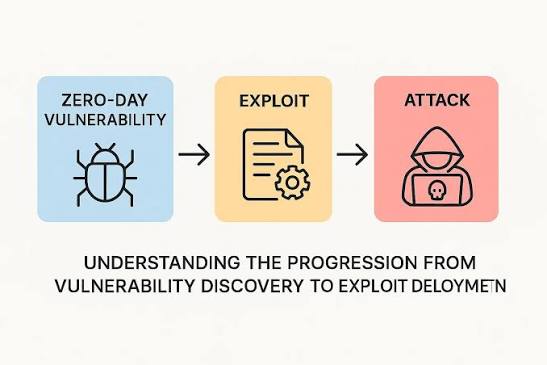
Bir Exploit Nasıl Ortaya Çıkar ve Çalışır?
Süreç genelde şu aşamalardan geçer:
- Keşif: Araştırmacı veya saldırgan, bir yazılımda veya sistemde potansiyel bir zayıflık arar — kod incelemesi, fuzzing veya ters mühendislik yoluyla.
- Zafiyetin doğrulanması: Bulunan hatanın (örneğin bir buffer overflow) gerçekten tetiklenebildiği, kontrollü bir ortamda test edilir.
- Exploit geliştirme: Bu hatayı güvenilir şekilde tetikleyecek özel bir veri paketi veya kod dizisi yazılır. Bu genelde en zor ve teknik aşamadır.
- Payload entegrasyonu: Exploit başarılı olduğunda ne yapılacağı belirlenir ve sisteme enjekte edilecek payload hazırlanır.
- Kullanım veya bildirim: Burada yol ayrılır — etik bir araştırmacı bulguyu üreticiye bildirir (responsible disclosure), kötü niyetli biri ise exploit’i kullanır veya satar.
PoC, Exploit-DB ve Metasploit: Ekosistem Nasıl İşliyor?
Bir zafiyet keşfedildiğinde ve sorumlu bir şekilde bildirildiğinde, genelde bir PoC (Proof of Concept) yayınlanır — zafiyetin gerçekten var olduğunu kanıtlayan, çoğunlukla sınırlı işlevli bir kod örneği. Bu PoC’ler, izin verilen ortamlarda savunma ekiplerinin kendi sistemlerini test etmesi için Exploit-DB gibi arşivlerde toplanıyor.
Daha önce ele aldığımız pentest araçları yazımızda bahsettiğimiz Metasploit Framework de bu noktada devreye giriyor: bilinen birçok zafiyeti hazır, modüler exploit’ler haline getirip güvenlik ekiplerinin kendi sistemlerinde bu zafiyetlerin gerçekten istismar edilebilir olup olmadığını doğrulamasını sağlıyor.
Tarihe Geçen Exploit Örnekleri
EternalBlue (CVE-2017-0144), Windows SMB protokolündeki bir zafiyeti hedef alan ve NSA kaynaklı olduğu iddia edilen bir exploit’ti. Sızdırıldıktan sonra WannaCry fidye yazılımının dünya çapında yayılmasında kullanıldı ve yüz binlerce sistemi etkiledi.
Log4Shell (CVE-2021-44228), Java tabanlı Log4j kütüphanesindeki bir zafiyeti istismar ediyordu. Tek bir log satırı yazdırmak bile saldırganın uzaktan kod çalıştırmasına yetiyordu; bu yüzden internet tarihinin en geniş çaplı istismar dalgalarından birine yol açtı.
Stuxnet, birden fazla zero-day exploit’i bir arada kullanan, İran’ın nükleer santrifüjlerini hedef aldığı düşünülen, devlet destekli olduğu tahmin edilen bir kötü amaçlı yazılımdı. Fiziksel dünyada gerçek hasar bırakan ilk büyük siber silah örneklerinden biri olarak anılıyor.
Exploit Kitleri Nedir?
Exploit kiti, birden fazla hazır exploit’i (genelde tarayıcı, Java, PDF okuyucu gibi yaygın yazılımlara yönelik) tek bir otomatik saldırı paketinde toplayan araç setleridir. Saldırgan teknik bilgiye çok ihtiyaç duymadan, kötü amaçlı bir reklam veya sahte site üzerinden ziyaretçilere bu kiti sunar; kit, ziyaretçinin tarayıcısında veya eklentilerinde hangi zafiyet varsa otomatik olarak onu dener. Bu, exploit kullanımını “uzman işi” olmaktan çıkarıp yaygınlaştıran bir model oldu.
Exploit Saldırılarından Nasıl Korunulur?
- Düzenli yama yönetimi: Exploit’lerin büyük çoğunluğu, aslında zaten yaması yayınlanmış zafiyetleri hedef alıyor. Güncel kalmak tek başına en büyük savunma.
- Saldırı yüzeyini küçültmek: Kullanılmayan servisleri, portları ve eklentileri kapatmak, exploit’in hedef alabileceği alanı daraltır.
- Davranış tabanlı tespit: Zero-day’lere karşı imza tabanlı antivirüs yetersiz kalır; EDR gibi davranış analizi yapan araçlar daha etkilidir.
- Ağ segmentasyonu: Bir sistemin ele geçirilmesi durumunda, saldırganın yanal hareketle diğer sistemlere sıçramasını zorlaştırır.
- Düzenli sızma testi: Bilinen exploit’lerin sizin ortamınızda gerçekten çalışıp çalışmadığını, kötü niyetli biri denemeden önce sizin öğrenmenizi sağlar.
Sık Sorulan Sorular
Her zafiyetin bir exploit’i var mıdır?
Hayır. Bazı zafiyetler teorik olarak tehlikeli görünse de pratikte güvenilir şekilde istismar edilecek bir exploit geliştirmek çok zor olabilir. Bu yüzden yüksek CVSS puanlı ama exploit’i olmayan zafiyetler de vardır.
Exploit geliştirmek veya kullanmak yasal mı?
Kendi sisteminizde veya yazılı izin aldığınız bir sistemde, sorumlu araştırma amacıyla evet. İzinsiz bir sisteme karşı exploit kullanmak, sonucu ne olursa olsun, dünyanın çoğu ülkesinde suçtur.
Exploit ile malware (zararlı yazılım) aynı şey mi?
Hayır. Exploit, bir zafiyeti kullanarak kapıyı açan araçtır; malware ise genelde o kapıdan içeri giren, kalıcı hasar veya kontrol amacı taşıyan payload’dur. Bir saldırı zincirinde ikisi birlikte çalışabilir ama farklı kavramlardır.
Sonuç
Exploit, güvenlik dünyasının en somut kavramlarından biri: bir zafiyetin kâğıt üzerinde kalmaktan çıkıp gerçek bir riske dönüştüğü an, tam olarak bir exploit’in devreye girdiği andır. Bu yüzden zafiyet yönetimi sadece “hangi CVE’ler var” diye bakmakla bitmiyor, “bunlardan hangilerinin gerçek bir exploit’i var, hangileri aktif olarak istismar ediliyor” sorusunu da içeriyor. Kurumunuzun sistemlerinde bilinen exploit’lerin gerçekten çalışıp çalışmadığını profesyonel bir ekiple test ettirmek isterseniz, Siberatay olarak yanınızdayız.