
En İyi Pentest Araçları: En İyi 5 Seçenek (2026)
En iyi pentest araçları hangileridir sorusu, sızma testi kariyerine yeni başlayanlardan kurumsal güvenlik ekiplerine kadar herkesin sık sorduğu bir soru. Piyasada yüzlerce güvenlik aracı var ama profesyonel sızma testi ekiplerinin gerçekten günlük iş akışında kullandığı, sektör standardı haline gelmiş belirli bir avuç araç var. Bu yazıda, ağ keşfinden web uygulama testine, paket analizinden exploit geliştirmeye kadar farklı aşamalarda kullanılan en güvenilir 5 aracı bir araya getirdik.
Belirtmek gerekir: bu araçların tamamı yalnızca yetkilendirilmiş ortamlarda, yazılı izin alınarak yapılan sızma testlerinde kullanılmalıdır. İzinsiz sistemlere yönelik kullanım hem etik hem de hukuki olarak suç teşkil eder. Siberatay olarak KOBİ’lere sunduğumuz sızma testi hizmetlerinde bu araçları kapsamlı metodoloji ve yasal sözleşme çerçevesinde kullanıyoruz.
Bir Pentest Aracında Nelere Bakılmalı?
Doğru aracı seçerken şu kriterler öne çıkıyor:
- Kapsam: Ağ taraması mı, web uygulama testi mi, yoksa exploit geliştirme mi hedefleniyor?
- Topluluk desteği: Aktif geliştirme, güncel zafiyet veritabanı ve geniş kullanıcı topluluğu var mı?
- Öğrenme eğrisi: Araç, ekibinizin seviyesine uygun mu, yoksa aşırı karmaşık mı?
- Raporlama: Bulunan zafiyetleri düzenli, sunulabilir bir formatta raporlayabiliyor mu?
1. Nmap: Ağ Keşfinin Standardı
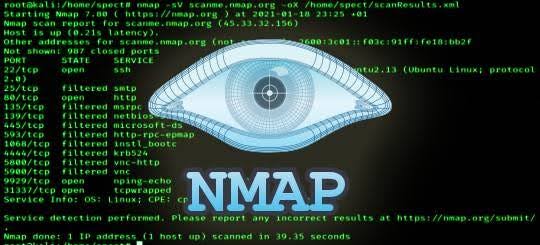
Tanım: Nmap (Network Mapper), 1997’den beri geliştirilen, açık kaynaklı ağ tarama ve keşif aracı. Bir sızma testinin neredeyse her zaman ilk adımı olan “hangi cihazlar ayakta, hangi portlar açık, hangi servisler çalışıyor” sorularına cevap veriyor.
Avantajları:
- Hızlı ve güvenilir port tarama, servis ve versiyon tespiti
- NSE (Nmap Scripting Engine) ile özelleştirilebilir zafiyet taraması
- Komut satırı ve grafik arayüz (Zenmap) seçeneği
- Yıllardır süregelen aktif geliştirme ve geniş dokümantasyon
Dezavantajı: Web uygulama katmanında derinlemesine analiz yapmıyor; bu iş için ayrı araçlara ihtiyaç var. Yine de ağ keşfi aşaması için vazgeçilmez bir araç. Nmap.org üzerinden inceleyebilirsiniz.
2. Metasploit Framework: Exploit Geliştirme ve Doğrulamanın Merkezi
Tanım: Metasploit, bilinen zafiyetleri doğrulamak ve güvenlik açıklarının gerçek dünyada ne kadar istismar edilebilir olduğunu göstermek için kullanılan, en yaygın açık kaynaklı exploit geliştirme çerçevesi. Rapid7 tarafından geliştiriliyor ve binlerce hazır exploit modülüyle geliyor.
Avantajları:
- Geniş, sürekli güncellenen exploit ve payload kütüphanesi
- Modüler yapı sayesinde özel senaryolar oluşturulabiliyor
- Meterpreter ile post-exploitation (sızma sonrası) analiz imkânı
- Hem topluluk hem ticari (Metasploit Pro) sürümü mevcut
Dezavantajı: Yanlış yapılandırma veya deneyimsiz kullanım, hedef sistemde istenmeyen kesintilere yol açabilir; dikkatli ve kontrollü kullanım gerektiriyor. Metasploit.com adresinden detaylara ulaşabilirsiniz.
3. Burp Suite: Web Uygulama Güvenliğinin Vazgeçilmez
Tanım: Burp Suite, PortSwigger tarafından geliştirilen, web uygulama sızma testlerinde neredeyse sektör standardı haline gelmiş bir araç. HTTP trafiğini araya girip inceleme, değiştirme ve otomatik zafiyet tarama imkânı sunuyor.
Avantajları:
- Proxy üzerinden HTTP/HTTPS trafiğini gerçek zamanlı inceleme ve müdahale
- Otomatik tarayıcı (Scanner) ile SQL injection, XSS gibi yaygın zafiyetleri tespit etme
- Repeater ve Intruder modülleriyle manuel test ve fuzzing imkânı
- Geniş eklenti (BApp Store) ekosistemi
Dezavantajı: Ücretsiz (Community) sürümde otomatik tarama özellikleri sınırlı; ciddi kullanım için Professional sürüm gerekiyor. PortSwigger.net üzerinden inceleyebilirsiniz.
 4. Wireshark: Ağ Trafiğinin Mikroskobu
Tanım: Wireshark, ağ üzerindeki paketleri gerçek zamanlı yakalayıp analiz eden, açık kaynaklı bir protokol analiz aracı. Bir sızma testinde şüpheli trafiği incelemek, protokol davranışını anlamak veya bir saldırının ağ üzerindeki izini sürmek için kullanılıyor.
Avantajları:
- Yüzlerce protokolü destekleyen derin paket analizi
- Güçlü filtreleme dili ile milyonlarca paket arasından anlamlı veri çıkarma
- Canlı yakalama ve kayıtlı dosya (pcap) analizi imkânı
- Windows, macOS ve Linux’ta ücretsiz kullanım
Dezavantajı: Öğrenme eğrisi diğer araçlara göre daha dik; protokol bilgisi gerektiriyor. Yine de ağ tabanlı olay analizinde eşi benzeri yok. Wireshark.org adresinden indirebilirsiniz.
5. OWASP ZAP: Ücretsiz ve Topluluk Destekli Web Tarayıcısı
Tanım: OWASP ZAP (Zed Attack Proxy), OWASP topluluğu tarafından geliştirilen, tamamen ücretsiz ve açık kaynaklı bir web uygulama güvenlik tarayıcısı. Burp Suite’e en yakın ücretsiz alternatif olarak biliniyor ve özellikle bütçesi kısıtlı ekipler veya yeni başlayanlar için ideal.
Avantajları:
- Tamamen ücretsiz ve açık kaynaklı
- Otomatik tarama (Active Scan) ve pasif tarama seçenekleri
- CI/CD pipeline’larına entegre edilebilen API desteği
- Aktif OWASP topluluğu ve düzenli güncellemeler
Dezavantajı: Bazı gelişmiş özellikler açısından Burp Suite Professional’ın gerisinde kalıyor. Yine de ücretsiz kategoride en güçlü seçeneklerden biri. ZAProxy.org üzerinden inceleyebilirsiniz.
Karşılaştırma Tablosu: En İyi Pentest Araçları
| Araç | Kullanım Alanı | Ücret | En Güçlü Yanı |
|---|---|---|---|
| Nmap | Ağ keşfi | Ücretsiz | Hızlı port/servis tespiti |
| Metasploit | Exploit geliştirme | Ücretsiz + Pro | Geniş exploit kütüphanesi |
| Burp Suite | Web uygulama testi | Ücretsiz + Pro | Sektör standardı proxy |
| Wireshark | Paket analizi | Ücretsiz | Derin protokol analizi |
| OWASP ZAP | Web uygulama testi | Ücretsiz | Ücretsiz Burp alternatifi |
Hangi Aracı Ne Zaman Kullanmalısınız?
Bir sızma testi genellikle sırayla ilerler: önce Nmap ile hedef ağ haritalanır, açık portlar ve çalışan servisler tespit edilir. Web uygulaması varsa Burp Suite veya bütçe kısıtlıysa OWASP ZAP ile uygulama katmanı test edilir. Tespit edilen zafiyetlerin gerçekten istismar edilebilir olup olmadığı Metasploit ile doğrulanır. Süreç boyunca şüpheli veya anlaşılmayan trafik varsa Wireshark ile paket seviyesinde inceleme yapılır.
Yeni başlayanlar için önerimiz: önce Nmap ve Wireshark ile ağ temellerini, ardından OWASP ZAP ile web güvenliği temellerini öğrenmek. Deneyim arttıkça Burp Suite Professional ve Metasploit gibi daha gelişmiş araçlara geçmek mantıklı bir yol haritası oluşturuyor.
Sık Sorulan Sorular
Pentest araçlarını kullanmak yasal mı?
Sadece yazılı izin aldığınız, size veya müşterinize ait sistemlerde kullanmak yasaldır. İzinsiz kullanım, sahibi kim olursa olsun, birçok ülkede suç kapsamına giriyor.
Hangi araçla başlamalıyım?
Yeni başlayanlar için Nmap ve OWASP ZAP, hem ücretsiz olmaları hem de görece basit arayüzleri sayesinde iyi bir başlangıç noktası.
Bu araçları öğrenmek için sertifika gerekir mi?
Zorunlu değil ama OSCP gibi pratik odaklı sertifikalar, bu araçları gerçek senaryolarda kullanma becerisini kanıtlamak açısından sektörde değer görüyor.
Sonuç
Doğru pentest aracı, testin hangi aşamasında olduğunuza göre değişir. Bu yazıda incelediğimiz Nmap, Metasploit, Burp Suite, Wireshark ve OWASP ZAP, sektördeki en iyi pentest araçları arasında yer alıyor ve profesyonel ekiplerin günlük iş akışının temelini oluşturuyor. Kurumunuz için profesyonel, yasal çerçevede yürütülen bir sızma testi hizmeti almak isterseniz, Siberatay ekibi olarak yardımcı olabiliriz.