
Bir sunucuya “içeri girmek” dediğimizde aslında ne oluyor, hiç düşündünüz mü? İşin özünde saldırgan da, güvenlik uzmanı da aynı yerden başlar: portlardan. Bir sistemin dışa açık kapıları neresi, hangi servis hangi kapıdan hizmet veriyor, bunu bilmeden ne savunma yapabilirsiniz ne de saldırı planlayabilirsiniz. Bu yazıda portların ne olduğunu, en sık karşılaşılan port numaralarını ve bu portlara yönelik gerçek saldırı senaryolarını sade bir dille anlatmaya çalışacağım.
Port Nedir?
Basitçe söylemek gerekirse port, bir bilgisayarın ağ üzerinden veri alışverişi yaptığı bir çeşit kapı. IP adresini bir apartmanın adresi gibi düşünürseniz, port da o apartmandaki daire numarasıdır. Aynı sunucuda hem bir web sitesi hem bir e-posta servisi hem de bir veritabanı aynı anda çalışabilir; bunları birbirinden ayıran şey, her birinin farklı bir portu dinliyor olması.
Port numaraları 0’dan 65535’e kadar gidiyor ve üç gruba ayrılıyor:
- 0-1023 arası (İyi Bilinen Portlar): HTTP, SSH, FTP gibi köklü servislerin sabit adresleri sayılır
- 1024-49151 arası (Kayıtlı Portlar): Yazılım firmalarının kendi uygulamaları için ayırdığı portlar
- 49152-65535 arası (Dinamik Portlar): İşletim sisteminin geçici bağlantılar için anlık olarak açtığı portlar
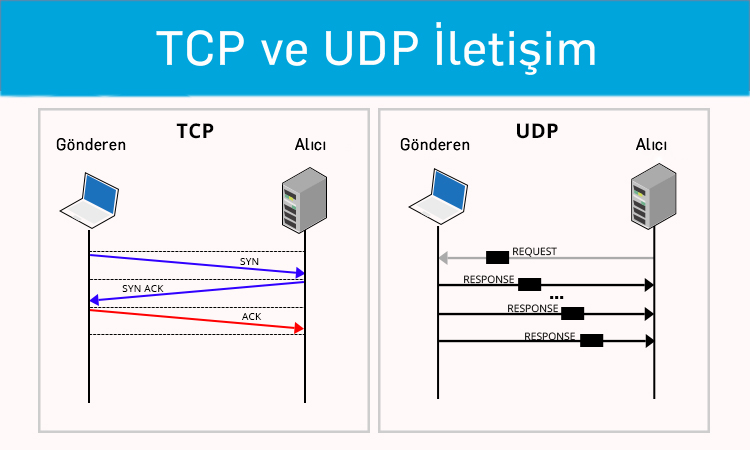
TCP ile UDP Portları Arasındaki Fark
Bu ayrım çoğu yerde es geçiliyor ama güvenlik açısından önemli. TCP bağlantı kurarken önce bir el sıkışma yapar (SYN, SYN-ACK, ACK) ve verinin eksiksiz ulaştığından emin olur. Web siteleri, e-posta, dosya transferi gibi “her byte önemli” senaryolarda TCP kullanılır. UDP ise böyle bir garanti vermez, veriyi fırlatır ve gider. Karşı taraf hazır mı değil mi umursamaz. Bunun karşılığında çok daha hızlıdır — DNS sorguları, canlı yayınlar, oyunlar hep UDP üzerinden çalışır.
Peki bunun saldırıyla ne ilgisi var? TCP bağlantı durumunu takip ettiği için SYN flood gibi saldırılara açık; UDP ise bağlantısız çalıştığı için sahte kaynak adresiyle paket göndermek (spoofing) çok daha kolay.
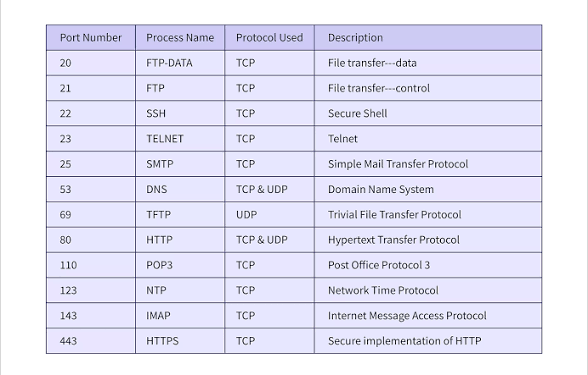
En Çok Kullanılan Portlar
Aşağıdaki tablo, gerçek dünyada en sık karşılaşacağınız portları ve ne işe yaradıklarını özetliyor.
| Port | Protokol | Servis | Açıklama |
|---|---|---|---|
| 20-21 | TCP | FTP | Dosya transferi, oturum bilgileri şifresiz gider |
| 22 | TCP | SSH | Sunucuya şifreli terminal erişimi |
| 23 | TCP | Telnet | Şifresiz uzak erişim, artık neredeyse hiç kullanılmıyor |
| 25 | TCP | SMTP | E-posta gönderme protokolü |
| 53 | TCP/UDP | DNS | Alan adını IP’ye çeviren isim çözümleme servisi |
| 80 | TCP | HTTP | Şifresiz web trafiği |
| 110 | TCP | POP3 | E-posta indirme |
| 143 | TCP | IMAP | Sunucuda e-posta senkronizasyonu |
| 443 | TCP | HTTPS | SSL/TLS ile şifreli web trafiği |
| 445 | TCP | SMB | Windows dosya/yazıcı paylaşımı, sık istismar edilir |
| 3306 | TCP | MySQL | Veritabanı bağlantı portu |
| 3389 | TCP | RDP | Uzak masaüstü, fidye yazılımlarının favori hedefi |
| 8080 | TCP | HTTP-Alt | Alternatif web/proxy portu |
Portlara Yönelik En Yaygın Saldırılar
Bir saldırgan hedefine oturmadan önce genelde önce hangi kapılar açık ona bakar. Sonra oradan devam eder. En sık karşılaşılan yöntemler şöyle:
Port Tarama
Nmap gibi araçlarla hedef sistemdeki açık, kapalı ve filtrelenmiş portlar tek tek tespit edilir. Bu adım tek başına saldırı sayılmaz, daha çok keşif niteliğindedir — ama sonrasında gelecek her şeyin temelini oluşturur.
Kaba Kuvvet (Brute Force)
SSH (22), FTP (21) ve RDP (3389) gibi giriş gerektiren portlar bu saldırının klasik hedefidir. Otomatik bir araç binlerce şifre kombinasyonunu peş peşe dener. “123456” veya “admin123” gibi zayıf şifrelerle korunan bir RDP portu, çoğu zaman dakikalar içinde ele geçirilebilir.
SYN Flood
TCP’nin el sıkışma sürecini istismar eden bir yöntem. Saldırgan hedefe binlerce SYN isteği yollar ama hiçbirini tamamlamaz. Sunucu her isteğe kaynak ayırmaya devam eder, sonunda gerçek kullanıcılara hizmet veremez hale gelir.
Ortadaki Adam (MITM)
HTTP (80) veya Telnet (23) gibi şifresiz portlar üzerinden geçen trafiği araya giren biri okuyabilir, hatta değiştirebilir. Bu yüzden mümkün olan her yerde HTTPS, SSH gibi şifreli alternatifler tercih edilmeli.
Bilinen Zafiyetlerin İstismarı
Açık bir portta çalışan servis güncel değilse, saldırgan bilinen bir zafiyeti kullanarak doğrudan içeri girebilir. SMB (445) bu konuda kötü bir üne sahip — WannaCry’ın dünya çapında yayılmasının arkasında bu port vardı.
Arka Kapı Bırakma
Bir kez içeri giren saldırgan çoğu zaman fark edilmeyecek, sıradışı bir port üzerinden kendine kalıcı bir arka kapı bırakır. Sistemden atılsa bile geri dönmenin bir yolunu hazırlar.
Portları Nasıl Güvende Tutarsınız?
- Kullanmadığınız her portu kapatın — açık duran her kapı bir risktir
- Firewall’da sadece ihtiyacınız olan IP aralıklarına izin verin
- Telnet yerine SSH, FTP yerine SFTP, HTTP yerine HTTPS kullanın
- SSH gibi kritik servisleri varsayılan porttan farklı bir yere taşımak otomatik taramaların bir kısmını caydırır (tek başına yeterli değildir ama işe yarar)
- Belirli aralıklarla kendi sisteminizi tarayın, hangi portların dışarı açık olduğunu bilin
- Servislerinizi güncel tutun; en çok istismar edilen açıklar genelde eski sürümlerden çıkar
Sık Sorulan Sorular
Açık port başlı başına tehlikeli midir?
Hayır, asıl mesele o portta çalışan servisin ne kadar güvenli olduğu. Açık ama güncel ve iyi korunan bir port, kapalı bir port kadar güvenli sayılabilir.
Port taraması yapmak yasal mı?
Kendi sisteminizde veya yazılı izniniz olan bir sistemde evet. Başkasının sistemini izinsiz taramak birçok ülkede suç.
En çok saldırıya uğrayan port hangisi?
İnternete açık sistemlerde SSH, RDP ve SMB portları otomatik botlar tarafından sürekli taranan, en sık hedef alınan portlar arasında.
Sonuç
Portları anlamak kulağa teknik ve sıkıcı gelebilir ama aslında güvenliğin en temel taşı burada başlıyor. Hangi kapının açık olduğunu bilmeyen bir sistem, kendini savunamaz. Kurumunuzun açık portlarını ve olası zafiyetlerini profesyonel bir gözle değerlendirmek isterseniz, Siberatay olarak yanınızdayız.